
OPERAÇÃO ORION
Operação da Polícia Civil resultou na prisão de 10 pessoas por fraudes pela internet
Os suspeitos de integrar a quadrilha foram presos em cinco estados; cinco pessoas foram presas em Cuiabá
14 de Fevereiro de 2012, 15h36
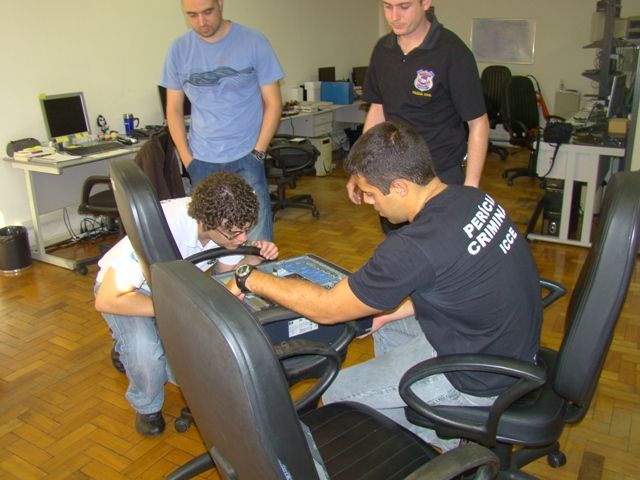
Uma engenhosa fraude praticada pela internet foi desarticulada pela Polícia Judiciária Civil do Estado de Mato Grosso, na operação "Orion", deflagrada nesta terça-feira (14), em Cuiabá, e nos estados do Rio de Janeiro, São Paulo, Bahia e Ceará, para cumprimento de 9 mandados de prisão temporária (5 dias) contra pessoas envolvidas em furto qualificado mediante fraude de contas correntes do Banco do Brasil e interceptação telemática ilegal. Treze mandados de busca e apreensão também foram cumpridos em três empresas sediadas em Cuiabá, Rio de Janeiro e Bahia e 10 residências nos cinco estados. Dez pessoas foram presas, duas em flagrante.
Os sócios-proprietários da empresa Winco, sendo um deles também o seu representante técnico, foram presos na cidade do Rio de Janeiro, pela equipe comandada pelas delegadas Maria Alice Amorim e Alessandra Saturnino, que também realizaram buscas em dois endereços e apreenderam mais de 10 Hds, computadores, CDs, disquetes entre outros documentos com informações que serão analisadas pela investigação.
Em Cuiabá, os alvos são três correntistas que se beneficiaram da fraude, um invasor de sistema, um especialista em informática que formatou os computadores da lan house.
Na Capital de Mato Grosso seis pessoas, sendo duas em flagrante no momento que uma pessoa enviava dados bancários para um dos investigados.
Em São Paulo foram cumpridos dois mandados de prisão temporária e outros dois de busca e apreensão. No Ceará, um mandado de busca e apreensão foi cumprido.
Os presos vão responder por furto qualificado mediante fraude, formação de quadrilha, interceptação telemática ilegal (Artigo 10, Lei 9.296/96), violação de sigilo bancário (LC 105/2001). Os nomes dos presos serão reservados para a investigação.
As investigações da Gerência de Combate aos Crimes de Alta Tecnologia (Gecat), unidade da Diretoria de Inteligência da Polícia Civil de Mato Grosso, iniciaram há 8 meses com a descoberta de 450 relatórios gerados em arquivos de blocos de notas do Windows, encontrados em computadores de uma lan house de Cuiabá.
Os arquivos continham informações de IP's (Protocolo de Internet) de vítimas e assinaturas de um mesmo e-mail de uma conta no Hotmail, todos com informações idênticas no cabeçalho. A partir daí, a Gerência de Combate a Crimes de Alta Tecnologia (Gecat), começou a cruzar as informações e descobriu que os dados tratavam-se de informações cadastrais de correntistas do Banco do Brasil, incluindo senhas de 4, 6 e 8 dígitos.
A equipe da delegada da Gecat, Maria Alice Barros Martins Amorim, chegou até o hacker que desenvolveu o aplicativo capaz de furtar dados de correntistas do Banco do Brasil, com técnica de phishing, enviado boa parte por e-mail, com a solicitação falsa de atualização cadastral. "A Polícia Civil descobriu como funcionava a fraude do cartão clonado e identificou que houve diversas tentativas de invasões em contas bancárias e vítimas consumadas nas cinco regiões do Brasil", disse a delegada Maria Alice, que comanda a operação.
A pessoa clicava no endereço eletrônico, o link abria uma falsa página do Banco do Brasil, altamente desenvolvida para enganar o cliente. Ali a vítima atualizada suas informações bancárias e no final do processo surgia uma tela com a informação "servidores em manutenção", mas um link logo abaixo redirecionava o usuário à página verdadeira do banco, dificultando a descoberta da fraude.
Nas investigações da fraude que pode ter atingido milhares de correntistas em todo o País, a Gecat confirmou 447 tentativas de acessos a contas bancárias e 165 contas invadidas nas regiões Norte, Nordeste, Centro-Oeste, Sudeste e Sul. Uma vítima teve, inclusive, dinheiro transferido de sua conta e empréstimos bancários realizados. "A gente acredita que isso é uma fatia. O crime vai exaurindo e varia de região para não ser detectado. É assim que o criminoso age", disse a delegada.
De acordo com a delegada Maria Alice Amorim, a Polícia suspeita que o aplicativo vem sendo desenvolvido e aperfeiçoado desde 2006, por um rapaz que hoje está com 21 anos de idade. Quebras de sigilos telemáticos de mensagens eletrônicas, autorizadas pela justiça, reforçam a suspeita da evolução dos códigos.
As investigações mostraram que a aplicação falsa do Banco do Brasil, utilizada para obter de forma fraudulenta credenciais de acesso bancários de clientes, é executada a partir de um servidor de subdomínio contido dentro do domínio da empresa Winco de tecnologia e soluções de segurança da informação e de conectividade TCP/IP, com escritórios em estados como Rio de Janeiro e São Paulo, configurado através de um software desenvolvido pela empresa.
A empresa Winco criou e desenvolveu sistemas de segurança e controle de acesso a internet, como Winco Edge Security, Winconnection Internet Gateway, Winco VPN-SSLe o Sistema DDNS. É associada à AVG Technologies, criadora do antivírus AVG no mundo. A Winco representa a marca do antivírus, distribui e dá suporte às suas soluções no Brasil. Entre seus clientes, a Winco dá suporte com o antivírus a computadores da Unesp, Rodoviário Ramos, Americanas.com, USP, Grupo Assim e DGM Eletro.