
ALERTA
Cibercriminosos colocam malware em computadores por meio de documento do Word
A partir do clique na imagem de um recibo contido no documento, arquivo solicita instalação de programa com extensão .CPL, que quando aceito
07 de Novembro de 2013, 08h59
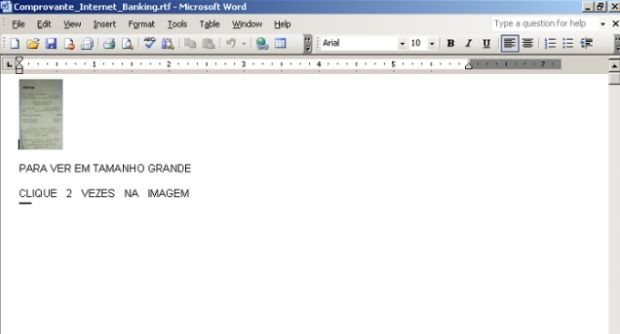
A empresa de segurança Kasperky Lab identificiou, nesta semana, um ataque incomum, realizados por cracker brasileiros, que usa arquivos maliciosos do Microsoft Office. São os documentos que possuem a extensão RTF, que chega anexado a uma mensagem de e-mail.
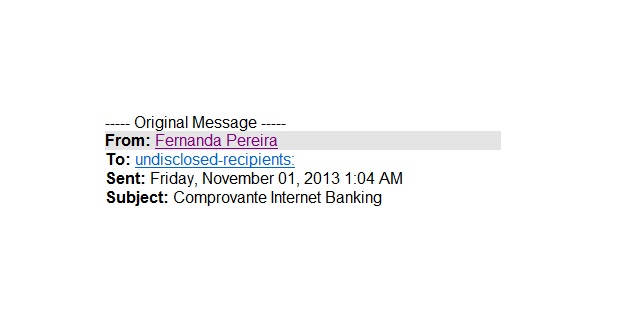 Por meio da distribuição de um arquivo RTF malicioso, os cibercriminosos tinham como objetivo infectar a vítima que abrir o arquivo, usando-o como vetor de instalação de Cavalos de Troia bancários. O e-mail chega com o título "Comprovante Internet Banking", como mostra a imagem ao lado.
Depois de aberto o arquivo, é solicitado à vítima que ela dê um duplo clique na imagem do recibo. Se o usuário atender ao pedido, é aberto uma janela de diálogo para executar um arquivo no formato .CPL - caso seja executado, a infecção se inicia.
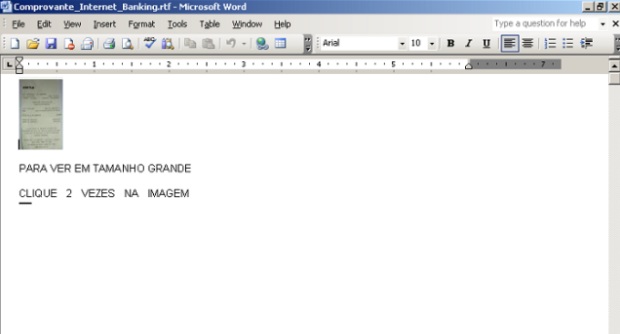 De acordo com a empresa, o arquivo CPL está inserido dentro do arquivo RTF. Mesmo tendo a extensão CPL (Control Panel Library), trata-se de um executável normal, como um .exe. Isso acontece porque tanto o Word como o WordPad (e outros editores de texto) permitem a inserção de objetos no documento, que podem ser arquivos executáveis.
Tal arquivo CPL, na verdade, é um vírus bancário pertencente à família "Trojan.Win32.ChePro". Uma vez dentro da máquina, o malware realiza o download de diversos outros arquivos para o sistema da vítima, com o objetivo de roubar dados sigilosos financeiros.
(Com informações do IDG NOW!)